ROMA. La cybersecurity non può più essere considerata un elemento da aggiungere successivamente allo sviluppo di un servizio digitale, di un’applicazione o di un’infrastruttura.
La sicurezza deve essere prevista fin dall’inizio, integrata nella progettazione e mantenuta durante l’intero utilizzo dei sistemi.
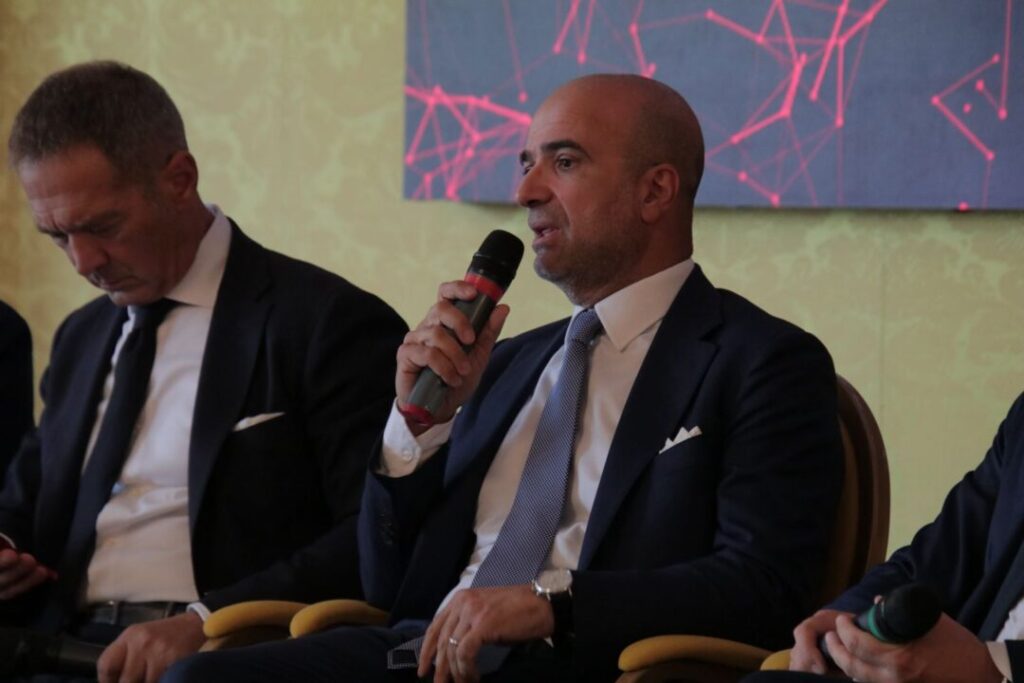
È il messaggio di Massimo Palermo, vice president Sales – Italy & Malta di Fortinet, intervenuto a “CyberShield AI Italia – La nuova difesa digitale nazionale”, l’evento promosso dall’Associazione Nazionale Giovani Innovatori (ANGI) dedicato alle nuove sfide della sicurezza digitale.
“Ormai è impensabile pensare a servizi digitali, applicazioni e alla protezione delle infrastrutture senza pensare alla cybersecurity”, ha sottolineato Palermo, individuando nella Security by Design il primo approccio necessario.
Il principio prevede che i servizi di sicurezza vengano integrati già nella fase di progettazione e non costituiscano uno strato separato dalle altre funzioni.
Un’esigenza che diventa ancora più evidente quando si sviluppano applicazioni basate sull’intelligenza artificiale.
In questi casi, secondo Palermo, è necessario interrogarsi fin dall’inizio sul modello dei dati utilizzato, su chi possa accedervi, sulla corretta separazione tra ambienti di test, sviluppo e produzione e sugli strumenti necessari per individuare eventuali abusi o anomalie.
Al concetto di Security by Design si affianca quello di Security by Default: progettare tecnologie e servizi facendo in modo che il livello di sicurezza sia già impostato al massimo possibile, senza lasciare la protezione come una semplice opzione affidata all’utente o all’azienda.
Il terzo modello indicato da Palermo è lo Zero Trust, sintetizzato nel principio Never Trust, Always Verify.
In uno scenario digitale nel quale il tradizionale concetto di perimetro è sempre meno sufficiente, la verifica non può infatti limitarsi al momento dell’accesso.
“Non ci possiamo fidare neppure all’interno del perimetro – ha spiegato Palermo -. I controlli devono accompagnare l’intera attività dell’utente, verificando che ciascuno possa accedere soltanto alle applicazioni necessarie al proprio ruolo, nel momento e per il tempo in cui ne ha effettivamente bisogno”.
Security by Design, Security by Default e Zero Trust rappresentano quindi, secondo Palermo, tre approcci fondamentali che devono però tradursi in capacità operative concrete.
È qui che entra in gioco il contributo dell’industria e dei vendor tecnologici. “Dobbiamo far sì che questi approcci e questi requisiti non rimangano soltanto approcci logici, ma diventino approcci architetturali”, ha evidenziato.
Tra gli ambiti sui quali investire, Palermo ha indicato innanzitutto lo sviluppo di soluzioni integrate che abbiano sicurezza by design e by default al proprio core, insieme all’utilizzo dell’automazione e dell’intelligenza artificiale anche sul fronte della difesa.
La tecnologia, tuttavia, non è sufficiente.
Altri due elementi diventano determinanti: la condivisione delle informazioni con Forze dell’Ordine, istituzioni ed enti governativi e lo sviluppo delle competenze.
Formare le persone a un utilizzo corretto degli strumenti digitali e renderle consapevoli dei rischi diventa quindi parte integrante della strategia di cybersecurity.
Per Palermo, infatti, l’abbassamento del livello di attenzione nell’utilizzo quotidiano delle tecnologie può trasformarsi in un ulteriore fattore di rischio, rendendo necessaria una difesa che combini architetture sicure, intelligenza artificiale, cooperazione e formazione.
LINK VIDEO INTERVENTO SU YOUTUBE
©RIPRODUZIONE RISERVATA