ROMA. Due minuti per ottenere l’accesso iniziale, 36 per estrarre i dati.
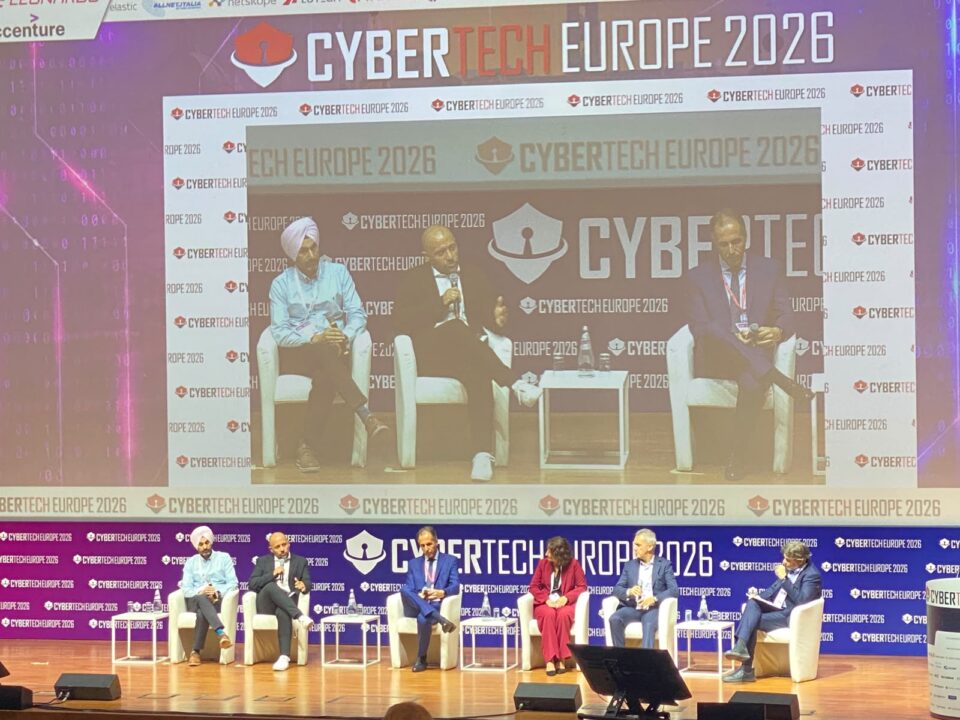
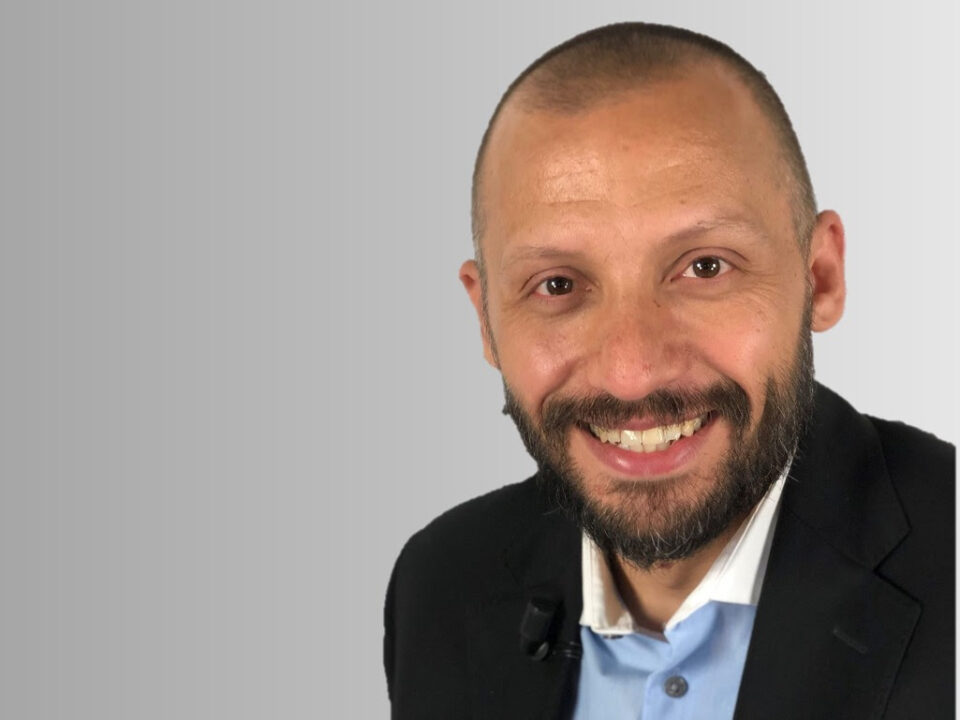
Dall’altra parte, quattro ore, ovvero lo SLA di un buon SOC. Questo è il divario che separa oggi chi attacca un’infrastruttura da chi la difende, secondo quanto emerso a Cybertech Europe 2026, dove Marco Lucchina, Country Manager di Cynet per Italia, Spagna e Portogallo, è intervenuto al panel “Unlocking the Value of Data: AI, Security & Digital Sovereignty”.
L’Intelligenza Artificiale sta accelerando ogni cosa, allargando questa finestra temporale e lo fa passando soprattutto dalle identità digitali: gli attaccanti infatti non forzano più i sistemi, ma vi accedono direttamente con credenziali legittime.
Il primo tema chiave emerso dal confronto è la centralità dell’identità, diventata il principale vettore di attacco.
Il modello tradizionale, basato su credenziali e autenticazione a più fattori, presenta debolezze strutturali che l’adozione dell’AI rende ancora più evidenti: non prevede, ad esempio, un’identità dedicata agli agenti AI, che all’interno dell’azienda si muovono come utenti umani pur non essendolo e operano a una velocità ben superiore.
Un’attenzione particolare va riservata anche ai dispositivi mobili, dove sono spesso salvate identità e credenziali e dove la cultura della protezione è ancora poco diffusa.
“Se dovessi scommettere su come si sviluppa oggi un attacco, punterei su un furto di identità realizzato tramite infostealer, seguito da un attacco automatizzato. È proprio questa la fase che può essere intercettata: nel momento in cui le credenziali vengono sottratte, rivendute o riutilizzate, la Threat Intelligence moderna è in grado di individuarle. Questo consente all’azienda di monitorare con maggiore attenzione gli accessi VPN, quelli cloud e tutti quei punti di ingresso che, pur non essendo critici, possono aprire la strada verso i sistemi core”, spiega Marco Lucchina.
Strettamente legato alla nuova velocità del mondo a trazione AI è il fenomeno dello Shadow AI, l’evoluzione più recente dello Shadow IT.
Pur di lavorare meglio e più velocemente, molti dipendenti utilizzano account gratuiti di servizi di AI esterni, al di fuori degli strumenti messi a disposizione dall’azienda, esponendo dati sensibili e proprietà intellettuale a piattaforme non governate, che possono impiegarli anche per l’addestramento dei modelli.
“Il monitoraggio AI rappresenta la nuova frontiera e la sfida più urgente della cybersecurity – prosegue Lucchina -. Oggi chiunque può creare un agente automatizzato e affidargli le proprie credenziali per svolgere attività lavorative, senza sapere cosa farà, a quali servizi esterni si collegherà o se invierà dati aziendali per addestrare il modello sottostante. Un agente creato internamente può anche essere indotto, tramite prompt di altri utenti, a rivelare informazioni sensibili o credenziali. Spesso, inoltre, le aziende non hanno i dati classificati e non monitorano i processi eseguiti da questi agenti sui portatili dei dipendenti.”
Il secondo tema riguarda un un vero e proprio cambio di paradigma: gli attacchi sono oggi tecnicamente meno complessi, ma molto più veloci. Se in passato l’evoluzione delle minacce coincideva con una crescente sofisticazione, come nel caso dei malware polimorfici, oggi gli attaccanti puntano su tecniche più semplici, eseguite però ad una velocità difficilmente sostenibile per chi difende.
Lo sfruttamento di una vulnerabilità, che un tempo richiedeva giorni, oggi si compie in pochi minuti, e l’uso di malware è in netto calo: una volta all’interno, l’attaccante esegue comandi di amministrazione validi, confondendosi con l’attività ordinaria.
“Circa un anno fa abbiamo assistito al primo attacco agentico interamente automatizzato, dalla definizione degli obiettivi fino all’estrazione dei dati. La differenza sostanziale, oggi, è la velocità.
Per la difesa infatti la sfida non è identificare le azioni malevole, ma riconoscere un intenzione malevola all’interno di un comportamento legittimo”, conclude Lucchina.
In questo scenario, l’automazione dei processi di difesa diventa l’unica risposta possibile, ma deve essere governata perché intervenire automaticamente sui sistemi può avere effetti invasivi sull’operatività aziendale. Servono quindi soluzioni capaci di analizzare e comprendere il contesto, valutando molte più opzioni rispetto a un semplice workflow.
Accanto alla risposta restano centrali la prevenzione, riducendo il più possibile la superficie di attacco anche quando è distribuita tra data center e cloud pubblico, e la capacità di anticipare le minacce attraverso la Cyber Threat Intelligence.
Un contributo importante arriva dal quadro normativo europeo nel quale NIS2, Cyber Resilience Act e AI Act impongono obblighi che si traducono in una maggiore attenzione e, responsabilizzando i vertici aziendali, portano la cybersecurity al centro delle decisioni di investimento.
La velocità resta però una sfida anche sul fronte dell’adozione: con un nuovo modello LLM rilasciato dai principali provider in media ogni 18 giorni, le organizzazioni rischiano di adottare strumenti già superati, mentre gli attaccanti sfruttano ogni nuova capacità per phishing, sfruttamento di vulnerabilità e scrittura di codice malevolo.
In questo contesto, l’approccio di Cynet punta a ridurre la complessità e aumentare la velocità di risposta.
La piattaforma XDR di Cynet, giunta alla sua release 5.0, evolve verso un vero e proprio sistema operativo per la difesa, che va oltre la semplice detection & response.
Cynet 5.0 oggi riesce a verificare, monitorare e segnalare qualsiasi comportamento all’interno dell’infrastruttura, permettendo a chi gestisce la sicurezza di intervenire in modo automatico, nei tempi più rapidi possibili. Velocità, automazione e governance delle identità sono gli elementi centrali per affrontare minacce in continua evoluzione.
©RIPRODUZIONE RISERVATA