ROMA. L’intelligenza artificiale sta cambiando non soltanto gli strumenti utilizzati negli attacchi informatici, ma anche la loro velocità. Se fino a poco tempo fa la risposta a una minaccia cyber poteva essere misurata nell’arco di giorni, con l’impiego dell’AI i tempi si riducono drasticamente.
A sottolinearlo è Alessandro Raponi, CEO di Tropico, intervenuto nell’ambito di “CyberShield AI Italia – La nuova difesa digitale nazionale”, l’evento promosso dall’Associazione Nazionale Giovani Innovatori (ANGI) dedicato alle nuove sfide della sicurezza digitale.
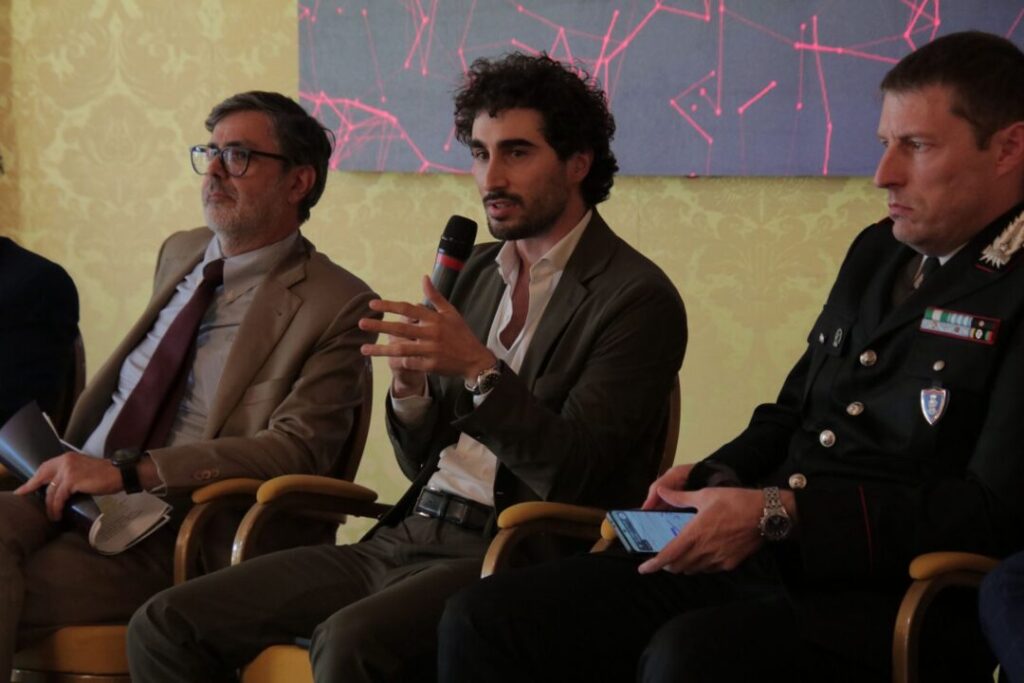
“L’AI è molto veloce: quando si parla di fermare un attacco, adesso si misura il tempo in minuti; fino all’anno scorso si misurava in giorni”, ha spiegato Raponi.
Secondo il CEO di Tropic, anche gli enti regolatori stanno iniziando a muoversi in anticipo rispetto all’evoluzione della minaccia, individuando strategie e strumenti per mitigare i rischi legati all’impiego dell’intelligenza artificiale negli attacchi informatici.
Raponi ha richiamato, in particolare, i dati relativi alla diffusione degli attacchi che coinvolgono l’AI.
“Se guardiamo i numeri degli attacchi AI in Italia, nei primi sei mesi di quest’anno ci sono stati più di 3.000 attacchi e quattro su dieci sono attacchi che hanno avuto l’AI in the loop“, ha affermato, spiegando che in questi casi l’intelligenza artificiale ha rappresentato una componente di supporto all’azione offensiva.
Una velocità che, tuttavia, può trasformarsi anche in un punto debole.
Secondo Raponi, un sistema AI che si muove rapidamente all’interno di un’infrastruttura tende infatti a interagire con un numero elevato di elementi, aumentando le possibilità di essere individuato dai sistemi di difesa.
È proprio su questa caratteristica che possono intervenire nuove strategie di cybersecurity. Tra queste torna il concetto di “deception”, basato sulla creazione di esche all’interno delle infrastrutture informatiche per ingannare l’attaccante e identificarne l’attività.
“La deception tradizionale serve a fare detection, cioè a identificare l’attacco. Si sta andando però verso un fronte in cui la detection, insieme a tutta una serie di altri strumenti, può portare anche alla remediation, quindi alla neutralizzazione dell’attacco”, ha spiegato Raponi.
Tropic, start-up italiana, sta lavorando proprio sulla combinazione tra questi due paradigmi.
L’obiettivo è inserire all’interno delle esche informatiche dei meccanismi capaci non soltanto di rilevare l’attività dell’AI utilizzata dall’attaccante, ma anche di ostacolarne o bloccarne l’azione.
Nel caso di modelli dotati di sistemi di sicurezza e guardrail, l’interazione con determinate esche può attivare i relativi meccanismi di protezione. Per modelli più semplici e controllati direttamente dall’attaccante, invece, la strategia descritta da Raponi punta a indurre il sistema a interpretare erroneamente l’operazione come riuscita, impedendogli di proseguire.
Il passaggio, dunque, è dalla sola capacità di individuare un attacco alla possibilità di intervenire per neutralizzarlo. Una trasformazione resa ancora più rilevante dall’accelerazione impressa dall’intelligenza artificiale alle operazioni cyber e che, secondo Raponi, dovrà procedere parallelamente all’evoluzione della regolamentazione e delle tecnologie di difesa.
LINK VIDEO INTERVENTO SU YOUTUBE
©RIPRODUZIONE RISERVATA